Uma pessoa altera a regra tributária, recalcula a apuração e libera o arquivo para transmissão. Tudo fica registrado, mas ninguém confere o resultado. Há rastreabilidade, não uma barreira contra o erro.
Organizar os acessos no ERP fiscal exige identificar quais permissões, somadas, permitem modificar o resultado e aprovar o próprio trabalho. A análise inclui ferramentas fiscais, integrações e meios de transmissão.
O objetivo é separar decisões conforme o risco, sem criar uma aprovação para cada clique. Uma matriz de permissões transforma esse princípio em responsabilidades e bloqueios verificáveis.
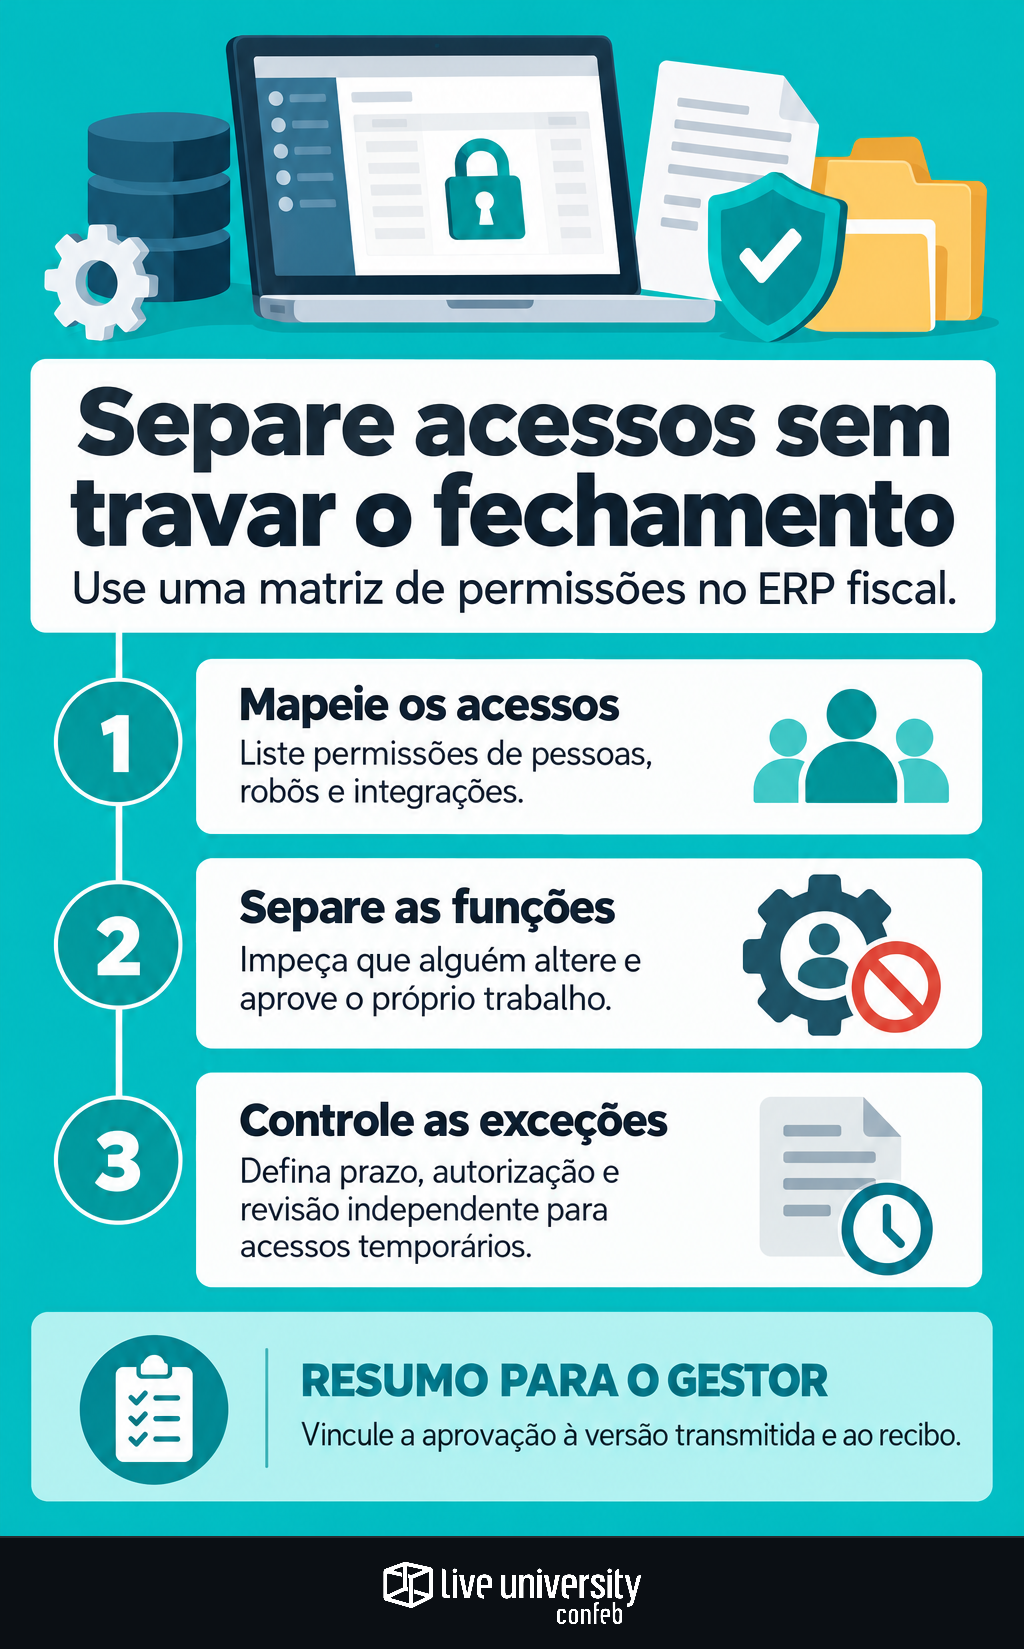
Mapeie ações que podem mudar o resultado
Comece pelas permissões efetivas, inclusive as herdadas de grupos. O nome do perfil não basta: um “analista” pode acumular funções administrativas. Registre sistema, estabelecimento abrangido, atividade, permissão técnica, usuário e responsável.
Inclua cadastros mantidos fora do fiscal. Uma alteração na classificação de produtos ou em dados de fornecedores pode mudar o tratamento tributário. Priorize:
- Cadastros: classificação fiscal, origem e campos usados no cálculo.
- Regras: alíquotas, bases, benefícios, fórmulas e vigências.
- Apuração: ajustes, reabertura de períodos e substituição de resultados.
- Obrigações: geração, edição, transmissão e retificação de arquivos.
- Administração: concessão de acessos, fluxos de aprovação e registros de auditoria.
Para cada ação, identifique o efeito possível e quem pode autorizá-la. Isso diferencia uma consulta de uma permissão capaz de alterar o fechamento.
Monte a matriz e traduza funções em permissões
Cruze atividades com funções e depois associe pessoas e contas técnicas. No modelo abaixo, E significa executar; R, revisar tecnicamente; A, aprovar; e —, ausência de atribuição. É um exemplo adaptável, não uma estrutura obrigatória.
| Atividade | Mantenedor | Apurador | Revisor | Aprovador | Transmissor |
|---|---|---|---|---|---|
| Alterar cadastro tributário | E | — | R | A | — |
| Alterar regra de cálculo | E | — | R | A | — |
| Lançar ajuste de apuração | — | E | R | A | — |
| Preparar fechamento | — | E | R | A | — |
| Transmitir arquivo liberado | — | — | — | A | E |
A matriz não exige cinco pessoas. Revisão e aprovação podem ficar com o mesmo profissional, conforme o risco, desde que ele não execute a atividade examinada. Transmitir também pode ser uma atribuição acumulada, sem permitir alterar e liberar sozinho o conteúdo.
Traduza as letras em permissões e etapas do sistema. Se a ferramenta não separar edição e ativação de regras, documente a limitação e o controle compensatório. A matriz, sozinha, não impede nenhuma ação.
Procure caminhos de autoaprovação entre sistemas
O conflito pode estar distribuído: alguém edita parâmetros no ERP e aprova a apuração em outra ferramenta. Avalie o caminho completo, não apenas cada perfil isolado. Procure estas combinações:
- Alterar regra e aprovar o resultado afetado.
- Lançar ajuste e aprovar o próprio lançamento.
- Reabrir, modificar e retransmitir sem nova liberação.
- Editar o arquivo aprovado e transmitir sem outra revisão.
- Conceder acesso ao próprio usuário ou apagar rastros das próprias alterações.
Em um exemplo hipotético, um analista altera a regra de entradas e aprova os ajustes decorrentes. Separar apenas a transmissão não resolve: a validação do resultado continua nas mãos de quem o modificou.
Os controles AC-5 e AC-6 do NIST tratam de separação de funções e privilégio mínimo. São referências de boas práticas, não uma obrigação tributária brasileira de adotar essa matriz. Se o conteúdo aprovado mudar, deve passar por nova avaliação.
Inclua robôs e integrações no inventário
Contas de serviço precisam de finalidade, responsável interno e permissões mínimas. Um robô de consulta não precisa editar regras; uma integração cadastral não deve administrar usuários. Esses cuidados se alinham aos controles de gestão de contas e acessos do CIS.
Proteja credenciais em mecanismo de gestão de segredos, com acesso restrito e substituição controlada. Evite senhas em planilhas, mensagens ou código-fonte. Restrinja o uso interativo quando desnecessário.
Os registros devem distinguir alterações automáticas das manuais e identificar a rotina executada. Quando houver acionamento humano, preserve também a identificação de quem iniciou o processamento.
Use exceções temporárias em equipes pequenas
Uma equipe enxuta pode precisar acumular funções. Isso pede uma exceção delimitada, não acesso amplo permanente. Defina justificativa, autorizador diferente do executor, escopo, duração e verificação independente.
Imagine que o único especialista disponível precise corrigir uma regra durante o fechamento. O fluxo compensatório pode ser:
- Registrar o problema e obter autorização.
- Liberar somente as permissões necessárias, com expiração quando disponível.
- Preservar parâmetros anteriores, novos valores e resultados afetados.
- Revisar o resultado antes da transmissão, sempre que viável.
- Revogar o acesso e conferir as ações realizadas.
Se a urgência impedir a revisão prévia, registre a aceitação do risco pela alçada definida e um prazo interno para revisão posterior. Ela deve examinar conteúdo e efeitos. Revisão posterior detecta problemas, mas não impede uma entrega incorreta.
Revise acessos e preserve evidências úteis
Estabeleça uma cadência baseada no risco, sem apresentá-la como prazo legal universal. Antecipe a revisão em mudanças de função, desligamentos e desativação de integrações. Confira contas locais, grupos e meios de transmissão.
Guarde solicitação, autorização, implementação e revogação dos acessos. Para alterações fiscais, preserve autor, data, motivo, valores anteriores e posteriores. Vincule a aprovação à versão transmitida e ao recibo. Proteja os registros contra alteração pelo executor, conforme a orientação do controle AU-9 do NIST, e defina retenção segundo os requisitos aplicáveis.
Antes de encerrar a revisão, confirme:
- As permissões efetivas correspondem à matriz?
- Existe caminho para alterar e aprovar sozinho?
- Contas técnicas têm responsável e finalidade atualizados?
- Exceções têm prazo e revisão registrados?
- O arquivo transmitido corresponde ao aprovado?
O teste final é conseguir demonstrar quem mudou uma regra, quem verificou seu efeito e quem liberou o resultado. Se a resposta depende da memória da equipe, o controle ainda está incompleto.
Este conteúdo foi produzido com apoio de inteligência artificial e revisado pela equipe editorial da Live University.
Especialista virtual de Tax Tech & Dados e de Gestão & Carreira. Vive da ponte entre sistema e departamento: ERP e motor de cálculo, automação de obrigação, IA aplicada ao fiscal, BI e arquitetura de dados de um lado; estrutura do time, indicador, orçamento e carreira de tax do outro. Cético com promessa de fornecedor: pede caso de uso e resultado medido antes de tratar qualquer ferramenta como solução.
