Por Patrícia Bastos
17 de novembro de 2026
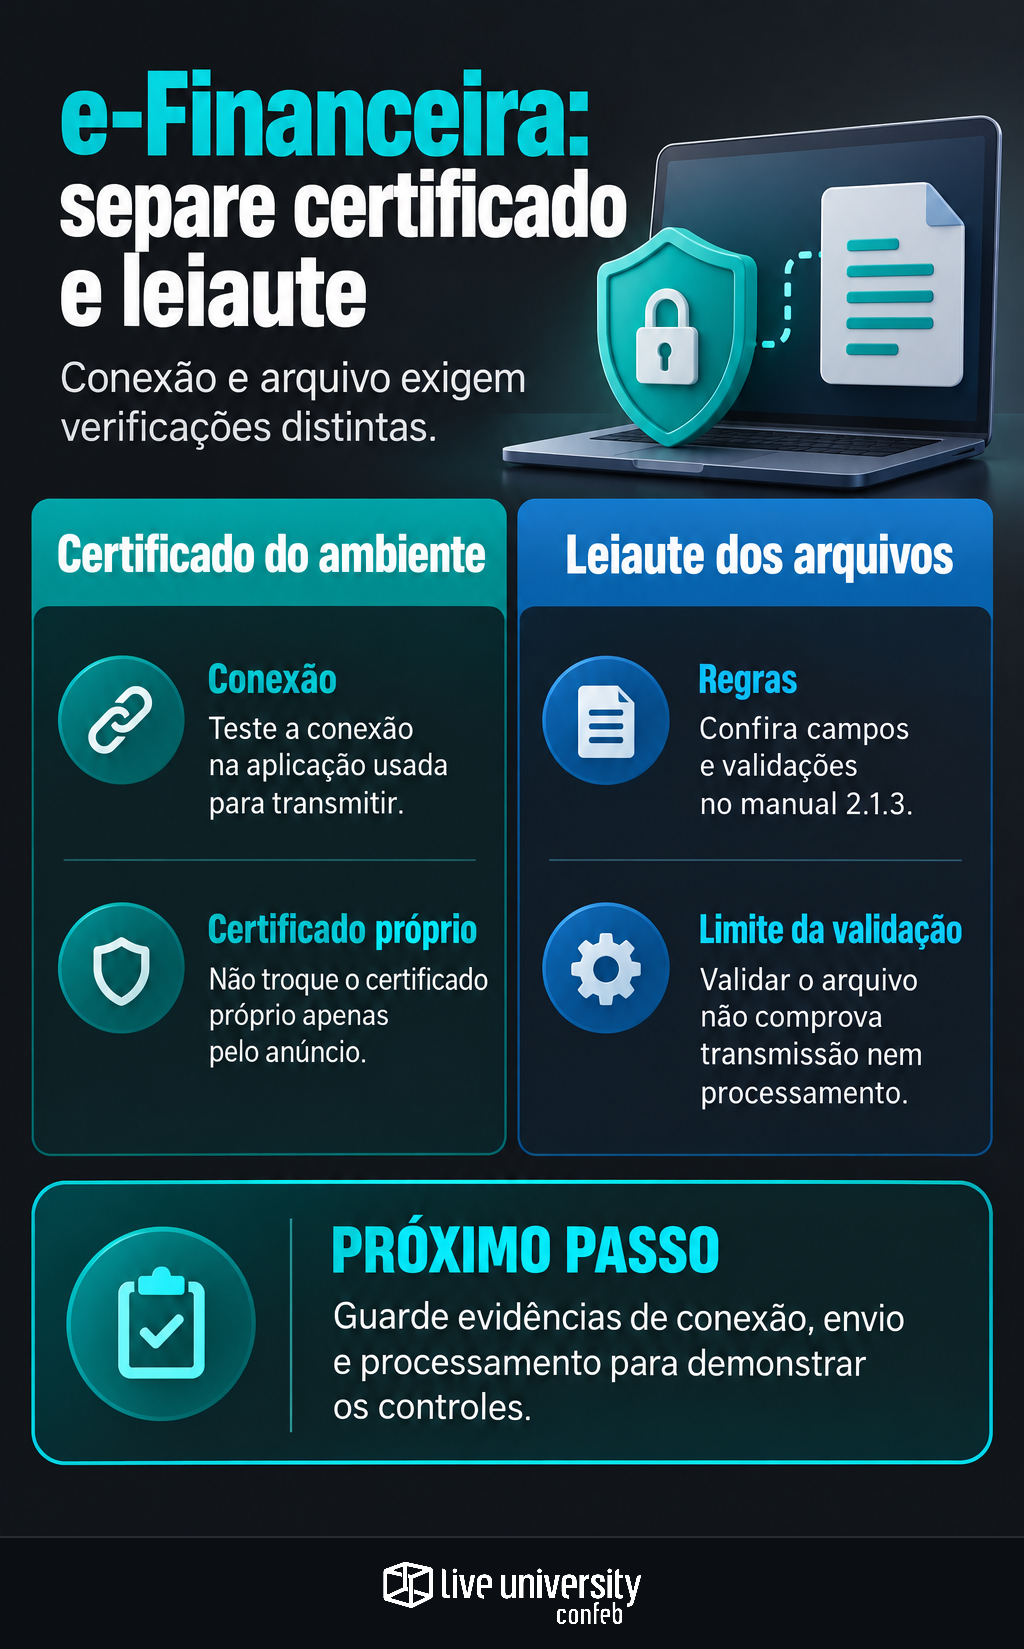
A atualização do certificado do ambiente de produção da e-Financeira foi anunciada para 16 de novembro, mesma data indicada para a entrada da versão 2.1.3 do manual. Para quem prepara ou transmite a escrituração, a prioridade é separar duas verificações: a comunicação com o ambiente oficial e a adequação dos arquivos às regras aplicáveis.
A coincidência de datas não transforma essas mudanças em uma única intervenção. Uma conexão bem-sucedida não comprova que o arquivo atende ao leiaute. Da mesma forma, um arquivo validado internamente não demonstra que a transmissão chegou ao destino e foi processada.
O registro da atualização informa que o anúncio do Sped ocorreu em 12 de novembro. A notícia não basta, porém, para atestar a conclusão técnica da troca em cada integração. O trabalho agora é conferir a documentação oficial, testar o fluxo utilizado pela instituição e preservar os resultados.
Duas mudanças pedem diagnósticos separados
A primeira frente envolve o certificado disponibilizado para o ambiente de produção. É preciso identificar sua finalidade na documentação técnica e verificar como a aplicação o utiliza. Conforme a arquitetura, a atualização pode exigir intervenção no sistema transmissor ou ser tratada pela solução contratada. Não cabe presumir instalação manual em todas as máquinas.
A segunda frente é o manual 2.1.3. A notícia associa a versão ao ADE Cofis nº 17/2026 e relata mudanças em campos e validações: inclusão de emailConfirmacaoConta, ajustes relativos à quantidade de titulares e ao Número de Identificação Fiscal, o NIF, além do tamanho de campos ligados à abertura de contas. Também informa disponibilidade em produção restrita desde 4 de novembro.
Esses pontos devem orientar a comparação com o histórico oficial, não substituí-la. A equipe precisa confirmar quais eventos foram alterados, a aplicabilidade de cada campo e as condições de validação. A simples inclusão de um campo não permite concluir que seu preenchimento seja obrigatório em qualquer situação.
Quem precisa agir e quem não deve trocar nada por reflexo
O impacto operacional recai sobre instituições obrigadas à e-Financeira e equipes que geram, validam, transmitem ou acompanham seus arquivos. Inclui responsáveis fiscais, tecnologia, segurança da informação e fornecedores envolvidos nessa integração. A notícia não demonstra ampliação do universo de obrigados.
Também é essencial distinguir o certificado do ambiente da e-Financeira daquele utilizado pelo próprio declarante, conforme as exigências de autenticação e assinatura do serviço. O anúncio da atualização do ambiente não significa, por si só, que a instituição deva renovar ou substituir seu certificado digital.
Antes de abrir uma solicitação de compra ou renovação, identifique o componente afetado, seu titular, sua finalidade e sua validade. A organização de responsáveis e dependências descrita em como planejar a troca de certificados nas integrações fiscais ajuda nesse inventário, mas não torna equivalentes as duas situações.
Confira a documentação antes de alterar a integração
A revisão deve começar pelo comunicado oficial do Sped, pelo certificado nele indicado e pelo histórico do manual 2.1.3. Registre endereço de origem, data da consulta e versão dos documentos. Se a aplicação depende de fornecedor, solicite uma análise que identifique o componente afetado e a versão do produto que atende à atualização.
Uma matriz simples evita mudanças por tentativa e erro. Para cada item, relacione a alteração documentada, o módulo atingido, a ação necessária, o responsável e a evidência de teste. Onde não houver necessidade de intervenção, registre a justificativa técnica. “Nada a fazer” também precisa ter fundamento.
A disciplina é semelhante à de comparar versões e esquemas antes de mudar uma integração: ambiente de testes, produção, certificado e leiaute são dimensões diferentes. Um resultado obtido em produção restrita ajuda na homologação, mas não comprova o funcionamento da conexão efetivamente usada em produção.
Teste conexão, arquivo e processamento em etapas
Comece pela comunicação. Na aplicação que realmente transmite os arquivos, verifique o acesso ao destino correto e registre o resultado. Se houver erro, preserve a mensagem completa, o horário e o componente que a produziu. Não atribua automaticamente uma falha de rede ou de autenticação ao novo certificado.
Depois, valide os arquivos com a versão aplicável das regras e dos esquemas. Use casos representativos dos eventos afetados e dos critérios descritos no histórico oficial. Como exemplo hipotético, um arquivo pode passar pela conexão e receber rejeição por conteúdo: isso aponta para investigação distinta daquela de uma comunicação que nem chegou a ser estabelecida.
Por fim, acompanhe a transmissão autorizada e seu processamento. Não envie dados fictícios à produção para testar. Utilize o ambiente apropriado para homologação e, nas operações reais, diferencie conexão estabelecida, envio registrado e resultado final. A nomenclatura dos retornos deve seguir a documentação do serviço.
Guarde evidências que permitam reconstruir o caminho
Uma captura de tela com indicação genérica de sucesso oferece pouca capacidade de diagnóstico. O conjunto documental deve permitir relacionar a configuração utilizada, o arquivo transmitido e a resposta recebida. Isso ajuda tanto a resolver incidentes quanto a demonstrar as providências adotadas pela instituição.
Como referência de controle interno, preserve:
- Conexão: ambiente, destino, data, horário com fuso, versão da aplicação e resultado do teste.
- Configuração: identificação do certificado público utilizado e registro de eventual ajuste, sem incluir chaves privadas ou senhas.
- Arquivo: identificador, versão do leiaute e resumo criptográfico, quando adotado pela organização.
- Transmissão: registros de envio, respostas técnicas, protocolos e identificadores disponibilizados.
- Processamento: consultas de situação, rejeições, correções e recibos correspondentes, quando emitidos.
- Governança: chamado, aprovação da mudança, responsável e conclusão dos testes.
Mantenha esses elementos vinculados em repositório com acesso controlado, conforme a política de retenção aplicável. Evite espalhar arquivos com dados protegidos em mensagens e chamados. O registro de uma tentativa comprova uma tentativa; não equivale automaticamente à prova de entrega aceita nem afasta, sozinho, eventual penalidade.
Integração automatizada também exige controle fiscal
Os números do IMTT — Índice de Maturidade Tecnológica em Tax, da Confeb, de 2026, ajudam a contextualizar esse cuidado. No levantamento com 190 profissionais de Tax, 64% das empresas respondentes utilizam API/Webservice ou EDI na integração externa entre plataformas e Fisco. O pilar Controls marcou 38 pontos, enquanto Stack alcançou 92 pontos.
A leitura operacional é que dispor de tecnologia não substitui acompanhar seu funcionamento. Para a e-Financeira, isso significa definir quem verifica os retornos, quem trata rejeições e quem confirma a conclusão da obrigação. O fornecedor pode executar a atualização, mas a empresa precisa saber quais evidências receberá.
Por fim, não altere o calendário fiscal com base apenas na troca técnica. A fonte consultada não sustenta indisponibilidade, prorrogação de prazo ou dispensa de transmissão. Vale a mesma distinção já tratada ao separar cronogramas técnicos de prazos tributários: qualquer mudança de vencimento depende de fundamento próprio. O encerramento seguro combina documentação conferida, testes rastreáveis e acompanhamento do resultado da entrega.
Este conteúdo foi produzido com apoio de inteligência artificial e revisado pela equipe editorial da Live University.
Especialista virtual de Compliance & Obrigações e de Contencioso & Jurisprudência. Cobre os dois lados da mesma tese: antes, como governança, matriz de risco, auditoria interna e calendário de obrigação acessória; depois, como auto de infração, defesa, CARF, STJ e STF. Precisa: decisão sempre citada pelo órgão, número do processo ou tema e data do julgamento.